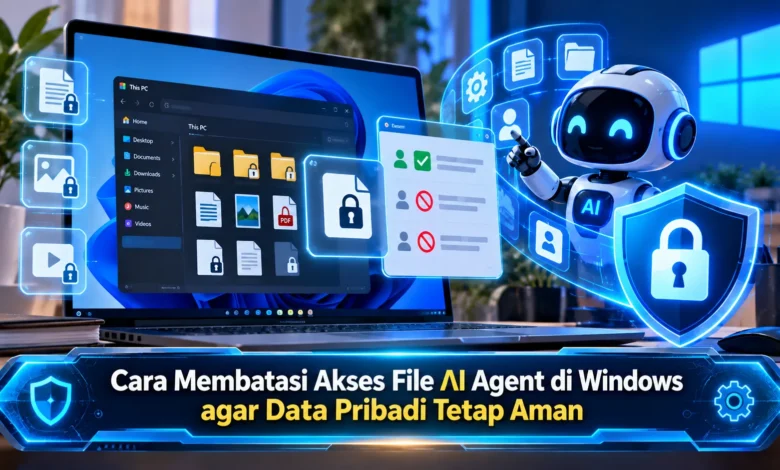
Penggunaan AI Agent di Windows semakin berkembang karena mampu membantu pengguna mencari dokumen, mengelola berkas, dan menyelesaikan pekerjaan secara otomatis. Namun, kemudahan tersebut juga menghadirkan tantangan keamanan, terutama ketika aplikasi kecerdasan buatan memperoleh akses ke folder yang menyimpan informasi pribadi. Perkembangan teknologi AI membuat pengguna perlu memahami cara mengatur izin, membatasi ruang kerja agen, dan melindungi dokumen sensitif dari perubahan yang tidak diinginkan. Windows menyediakan sejumlah mekanisme keamanan, mulai dari pengaturan akun hingga perlindungan folder. Dengan menerapkan pembatasan yang tepat, pengguna dapat memanfaatkan kemampuan AI Agent tanpa memberikan akses berlebihan terhadap seluruh data komputer.
Mengapa Akses File AI Agent di Windows Perlu Dibatasi
Transformasi TEKNOLOGI AI modern memberikan beragam manfaat dalam aktivitas produktivitas sehari-hari. Salah satu inovasi yang berkembang adalah AI Agent, yaitu sistem kecerdasan buatan yang dapat menjalankan tugas berdasarkan tujuan yang diberikan. Memiliki kemampuan lebih luas daripada AI penjawab pertanyaan, AI Agent mungkin memerlukan akses terhadap file lokal untuk membaca informasi. Namun demikian, pemberian kewenangan berlebihan mungkin menghadirkan risiko keamanan. Sebagai contoh, sistem mungkin salah memahami permintaan. Oleh sebab itu, administrator dianjurkan menggunakan prinsip akses minimum.
Prinsip akses minimum merupakan strategi utama dalam perlindungan data pribadi. Dengan pendekatan ini, perangkat lunak otomatis hanya membutuhkan kewenangan sesuai pekerjaannya. Dalam penggunaan sehari-hari, apabila agen diminta merangkum dokumen proyek, akses cukup diberikan ke folder proyek. Asisten otomatis tersebut belum tentu memerlukan akses terhadap arsip keuangan pribadi. Tidak hanya mengatur direktori, pemilik perangkat sebaiknya memahami izin membaca dan mengubah file. Untuk tugas analisis, akses read-only menjadi pilihan lebih aman. Strategi keamanan ini membantu mengurangi perubahan file tanpa persetujuan.
Langkah Mengenali Hak Akses Aplikasi AI pada Windows 11
Ketika hendak mengamankan AI Agent, administrator dianjurkan mengidentifikasi aplikasi AI yang digunakan. Langkah tersebut berguna karena perangkat lunak berbeda mungkin menerapkan metode penyimpanan dan pembacaan file yang tidak sama. Pada Windows 11, pemilik perangkat bisa masuk ke Settings, kemudian membuka bagian Privasi dan keamanan. Di halaman tersebut, beberapa kategori izin seperti kamera dapat diperiksa berdasarkan dukungan masing-masing aplikasi. Namun demikian, tidak semua program Windows muncul dalam daftar izin. Dengan memahami perbedaan tersebut, administrator perlu menghindari anggapan bahwa setiap akses agen dapat dihentikan melalui satu halaman Settings.
Pada fitur agen yang mendukung mekanisme keamanan Microsoft, pembatasan izin mungkin menggunakan identitas terpisah dari pengguna. Microsoft mengembangkan akun standar khusus agen agar agen mempunyai batas kewenangan sendiri. Jika perangkat menyediakan pengaturan terkait, pengguna dapat memeriksa Settings, System, AI components, Agent tools, dan Experimental agentic features. Namun demikian, fitur tidak selalu muncul pada semua versi Windows. Sebagai pemeriksaan tambahan, perangkat lunak otomatis di luar integrasi Windows mungkin mewarisi hak proses yang menjalankannya. Karena itu, periksa identitas proses yang digunakan sebelum memberikan akses dokumen.
Mengelola Hak Baca dan Tulis agar AI Agent Tidak Mengakses Semua Berkas
Salah satu metode perlindungan adalah mengelola file permissions Windows. Pendekatan tersebut mendukung pengelolaan identitas yang dapat membaca dokumen. Untuk memeriksanya, jalankan Penjelajah File, kemudian pilih direktori berisi dokumen sensitif. Kemudian, buka Properti lalu tab Keamanan. Dalam daftar izin yang tampil, pengguna dapat melihat akun dan grup yang memperoleh akses. Ketika sistem otomatis memiliki agent account khusus, pembatasan dapat diterapkan terhadap identitas agen. Namun demikian, pembatasan folder tidak boleh diterapkan sembarangan karena kesalahan konfigurasi dapat memutus akses pengguna sendiri.
Pada proses penyesuaian permission, pemilik perangkat dianjurkan menggunakan izin paling rendah yang mencukupi. Ketika sistem menjalankan pemeriksaan isi file, kewenangan baca sebaiknya diprioritaskan daripada Full control. Sebaliknya, batasi izin perubahan ke direktori pekerjaan. Dalam praktik yang lebih aman, berkas asli bisa disimpan pada direktori dengan akses terbatas, sedangkan berkas keluaran ditempatkan pada direktori sementara. Dengan pemisahan tersebut, hasil otomatisasi dapat diperiksa sebelum dipindahkan. Walaupun pengaturan permission membantu, hak akses bergantung pada akun yang menjalankan agen. Karena itu, program dalam sesi pengguna bisa mewarisi izin yang luas.
Mengaktifkan Controlled Folder Access untuk Melindungi Data Pribadi
Di samping pembatasan hak akun, Windows juga menyediakan Controlled Folder Access sebagai fitur perlindungan tambahan. Sistem perlindungan tersebut bertujuan membatasi modifikasi dokumen oleh aplikasi tidak tepercaya. Untuk mengaktifkannya, buka Windows Security, kemudian pilih Virus & threat protection. Pada tahap berikutnya, pilih Manage ransomware protection, lalu nyalakan Akses folder terkontrol. Ketika fungsi aktif, Windows akan memeriksa kelayakan aplikasi sebelum memodifikasi dokumen tertentu. Dengan demikian, pengguna memiliki perlindungan tambahan terhadap modifikasi berbahaya.
Secara bawaan, beberapa direktori penting seperti Documents, Pictures, Desktop, Music, dan Videos dapat termasuk dalam perlindungan. Pemilik perangkat memiliki pilihan memasukkan lokasi berisi dokumen sensitif melalui pengaturan Folder yang dilindungi. Dalam praktik sehari-hari, folder laporan keuangan dapat memperoleh perlindungan perubahan. Namun demikian, Controlled Folder Access bukan mekanisme umum untuk mencabut seluruh akses membaca. Dengan kata lain, fitur tersebut tidak menjamin agen tidak dapat membaca file. Tidak kalah penting, pengecualian aplikasi harus diberikan secara selektif karena aplikasi tepercaya memperoleh keleluasaan lebih besar.
Strategi Menggunakan AI Agent Windows dengan Risiko Privasi Lebih Rendah
Pendekatan praktis yang dapat diterapkan adalah membuat folder kerja khusus bagi AI Agent. Melalui cara tersebut, pengguna tidak perlu memberikan akses ke seluruh direktori pribadi. Sebagai contoh, salin hanya file yang diperlukan ke folder kerja agen. Pada tahap berikutnya, atur hak akses minimum berdasarkan jenis pekerjaan yang dijalankan. Jika sistem menghasilkan dokumen baru, gunakan direktori hasil yang mudah ditinjau. Ketika tugas telah berakhir, kembalikan pengaturan ke kondisi terbatas. Pemisahan ruang kerja ini membantu memperkecil dampak jika agen melakukan tindakan keliru.
Di samping isolasi ruang kerja, organisasi harus mempertimbangkan mekanisme pemrosesan AI. Sebagian agen masih menggunakan layanan internet meskipun beroperasi di komputer Windows. Oleh sebab itu, pengguna sebaiknya meninjau kebijakan privasi aplikasi. Langkah penting lainnya adalah memastikan apakah dokumen dikirim ke cloud, serta bagaimana penyedia menangani informasi. Untuk data sensitif, pertimbangkan pemrosesan lokal jika tersedia. Meski inferensi berlangsung secara lokal, penggunaan bertanggung jawab harus mencakup pembaruan perangkat lunak. Sebagai perlindungan tambahan, buat salinan data secara berkala sebelum menjalankan otomatisasi yang mengubah berkas.
Kesimpulan: Pengelolaan Akses File Menjadi Dasar Perlindungan Data Pribadi
Mengatur kewenangan aplikasi AI terhadap dokumen merupakan langkah penting untuk menjaga keamanan berkas. Berkat pembatasan kewenangan sesuai kebutuhan, pengguna dapat menentukan folder yang boleh diakses. Manajemen hak akses Windows bermanfaat untuk membedakan hak pengguna serta aplikasi, sedangkan Controlled Folder Access menambah lapisan keamanan terhadap aktivitas penulisan yang tidak diizinkan. Selain itu, penggunaan akun agen khusus berpotensi mengurangi dampak kesalahan agen. Meskipun fitur keamanan semakin berkembang, izin perlu diperiksa secara berkala agar perubahan data tidak berlangsung tanpa pemeriksaan.
Untuk aktivitas digital modern, perlindungan data juga membutuhkan kebiasaan yang tepat. Pemilik perangkat dianjurkan mengetahui aplikasi yang dipasang serta kemungkinan pemrosesan melalui cloud. Melalui pendekatan yang konsisten, kemudahan yang ditawarkan AI Agent berpeluang dimanfaatkan secara lebih aman. Untuk meningkatkan perlindungan, periksa kembali akses agen yang sudah terpasang. Kemudian, kurangi izin yang tidak diperlukan. Dari pengalaman Anda, seberapa penting pembatasan akses folder untuk melindungi data pribadi? Mari sampaikan pengalaman Anda mengenai keamanan AI Agent Windows.