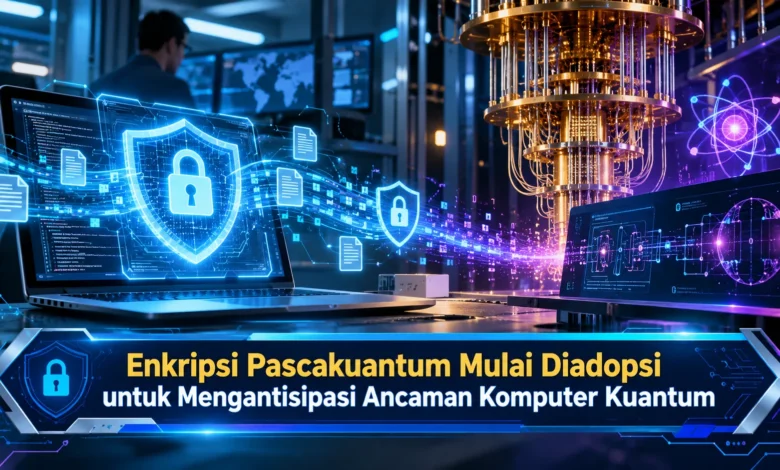
Keamanan informasi digital menghadapi tantangan baru seiring berkembangnya penelitian komputer kuantum. Sistem enkripsi yang selama ini melindungi komunikasi internet, transaksi keuangan, dan data perusahaan berpotensi menghadapi ancaman ketika komputer kuantum mampu menjalankan algoritma tertentu dalam skala besar. Untuk mengantisipasi risiko tersebut, teknologi kriptografi pascakuantum mulai diperkenalkan dan diterapkan dalam berbagai sistem keamanan. Pendekatan ini dirancang agar perlindungan data tetap kuat terhadap serangan komputer klasik maupun kuantum yang relevan. Namun, proses migrasinya tidak sederhana karena melibatkan perubahan algoritma, kompatibilitas perangkat, pengelolaan kunci, dan pengujian infrastruktur sebelum penerapan secara luas.
Mengapa Sistem Keamanan Data Membutuhkan Algoritma Tahan Kuantum
Kriptografi pascakuantum merupakan metode kriptografi yang mempertimbangkan kemampuan komputer klasik dan kuantum. Berbeda dari anggapan umum, algoritma pascakuantum dapat dioperasikan pada perangkat komputasi biasa. Tujuan utamanya adalah mengurangi ketergantungan pada masalah matematika yang rentan terhadap algoritma kuantum tertentu. Ketika layanan internet beroperasi, algoritma kriptografi mendukung komunikasi yang dapat dipercaya. Namun demikian, organisasi perlu memperhitungkan masa penggunaan sistem. Oleh sebab itu, pengembangan perlindungan baru menjadi bagian dari strategi keamanan digital.
Beberapa mekanisme keamanan asimetris dibangun berdasarkan kesulitan komputasi pada komputer klasik. Dalam penggunaan yang umum, mekanisme berbasis RSA memanfaatkan persoalan faktorisasi. Sementara itu, memanfaatkan kesulitan komputasi pada struktur matematika tertentu. Mesin kuantum dengan kemampuan koreksi kesalahan memadai berpotensi menyelesaikan persoalan matematika terkait secara lebih efisien. Namun, risiko teoretis belum berarti semua enkripsi telah berhasil dibobol. Berdasarkan perbedaan tersebut, organisasi sebaiknya mempersiapkan perlindungan secara bertahap.
Mengapa Perlindungan Data Jangka Panjang Perlu Dipersiapkan Sejak Dini
Tantangan yang mendorong pengembangan PQC adalah kemampuan algoritma kuantum tertentu melemahkan mekanisme asimetris. Ketika dua sistem membangun koneksi aman, mekanisme asimetris dapat digunakan untuk membentuk kunci sesi. Ketika kunci sesi telah tersedia, komunikasi selanjutnya sering dilindungi dengan kunci sesi. Pembagian fungsi tersebut penting untuk memahami dampak komputer kuantum. Pendekatan kuantum berbasis algoritma Shor tidak secara langsung memiliki dampak yang sama pada seluruh enkripsi simetris. Dalam merencanakan migrasi, penggunaan kriptografi perlu dipetakan secara menyeluruh.
Skenario keamanan yang sering dibahas dikenal sebagai pengumpulan data sekarang untuk didekripsi pada masa depan. Jika pihak tidak berwenang melakukan pengumpulan data, data yang belum dapat dibaca dapat dipertahankan untuk percobaan dekripsi berikutnya. Ketika teknologi kuantum mencapai kapasitas yang relevan, perlindungan pertukaran kunci lama dapat menjadi masalah. Namun demikian, tidak semua data memiliki kebutuhan kerahasiaan yang sama. Untuk memberikan gambaran, informasi penelitian sensitif mungkin harus dilindungi selama bertahun-tahun. Oleh sebab itu, perlindungan komunikasi perlu dievaluasi sejak sekarang. Perencanaan lebih awal membantu menghindari migrasi tergesa-gesa.
Memahami Ancaman Kuantum terhadap Kriptografi Asimetris dan Simetris
Sistem seperti AES menggunakan mekanisme keamanan yang berbeda dari RSA dan kriptografi kurva eliptik. Pada enkripsi simetris, keamanan berkaitan dengan ukuran kunci dan rancangan algoritma. Pendekatan kuantum untuk pencarian tidak terstruktur secara teoretis dapat memberikan percepatan kuadratik pada pencarian tertentu. Namun demikian, enkripsi simetris tidak otomatis menjadi tidak aman. Karena itu, penggunaan ukuran kunci yang memadai tetap penting. Di samping enkripsi simetris, algoritma hashing memiliki karakteristik keamanan tersendiri. Jika karakteristik kriptografi dinilai secara tepat, perlindungan sistem dapat diperkuat berdasarkan ancaman yang relevan.
Standar Kriptografi Pascakuantum dan Algoritma yang Mulai Digunakan
Standardisasi algoritma tahan kuantum melibatkan penelitian dan evaluasi keamanan yang panjang. Salah satu lembaga yang berperan adalah lembaga standar Amerika Serikat yang mengembangkan pedoman PQC. Sebagai bagian dari standardisasi, NIST memperkenalkan ML-KEM untuk mekanisme enkapsulasi kunci. Mekanisme Module-Lattice-Based Key-Encapsulation Mechanism berperan dalam perlindungan proses pertukaran material kunci. Meskipun algoritma ini menawarkan pendekatan tahan kuantum, penerapannya memerlukan integrasi protokol yang benar. Di samping pemilihan algoritma, perlindungan sistem tidak cukup hanya mengganti satu komponen. Dengan demikian, standar menjadi fondasi penting bagi penerapan yang konsisten.
Selain mekanisme pembentukan kunci, autentikasi berbasis tanda tangan perlu disesuaikan. Sebagai bagian dari pengembangan PQC, algoritma Module-Lattice-Based Digital Signature Algorithm mendukung autentikasi digital. Di sisi lain, algoritma Stateless Hash-Based Digital Signature Algorithm menyediakan metode tanda tangan tersendiri. Perbedaan pendekatan tersebut membantu mengurangi ketergantungan pada satu keluarga asumsi matematika. Walaupun algoritma telah distandardisasi, pemilihan harus mempertimbangkan kemampuan perangkat serta protokol. Dalam penerapan nyata, beban verifikasi perlu dibandingkan dengan kebutuhan layanan. Oleh sebab itu, pengujian interoperabilitas dan performa menjadi penting.
Langkah Organisasi Mengadopsi Kriptografi Tahan Kuantum Secara Bertahap
Penerapan perlindungan digital tahan kuantum melibatkan perubahan sistem yang saling terhubung. Dalam lingkungan perusahaan, mekanisme keamanan tersebar pada berbagai lapisan teknologi. Karena itu, inventarisasi penggunaan kriptografi perlu dilakukan. Pendataan komponen keamanan memudahkan penilaian risiko berdasarkan sensitivitas data. Di samping pemetaan algoritma, kompatibilitas sistem lama perlu dievaluasi. Ketika sistem lama memiliki keterbatasan, migrasi mungkin membutuhkan penggantian komponen. Melalui pendekatan berbasis prioritas, gangguan layanan berpotensi dikurangi.
Pendekatan yang relevan untuk menghadapi perubahan algoritma adalah kemampuan mengganti algoritma secara terencana. Dengan menerapkan prinsip crypto agility, organisasi memiliki kemampuan beradaptasi terhadap standar baru. Selain itu, beberapa protokol dapat menggunakan kombinasi pembentukan kunci tradisional dan PQC. Manfaat rancangan gabungan tersebut adalah mengurangi ketergantungan pada satu jenis asumsi keamanan. Meskipun strategi hybrid memiliki manfaat, pengujian kompatibilitas dan analisis keamanan tetap diperlukan. Selain itu, ukuran kunci dan pesan tertentu dapat meningkat. Karena itu, performa jaringan harus diukur pada kondisi nyata. Strategi penerapan yang terukur mendukung migrasi yang lebih aman dan berkelanjutan.
Rangkuman Pentingnya Kriptografi Tahan Kuantum bagi Perlindungan Data
Kriptografi tahan kuantum menjadi bagian penting dari persiapan menghadapi ancaman komputasi masa depan. Berkat pengembangan standar kriptografi baru, infrastruktur dapat mulai mengurangi ketergantungan pada mekanisme yang rentan terhadap serangan kuantum tertentu. Untuk kebutuhan autentikasi, algoritma baru mendukung pengembangan autentikasi yang mempertimbangkan ancaman kuantum. Meskipun teknologi terus berkembang, migrasi membutuhkan pengujian serta pengelolaan risiko. Karena itu, organisasi sebaiknya membangun kemampuan crypto agility. Jika persiapan dilakukan secara bertahap, sistem digital berpotensi menjadi lebih siap terhadap ancaman baru. Menurut pandangan Anda mengenai penerapan enkripsi pascakuantum? Bagikan pemikiran Anda tentang strategi keamanan yang perlu dipersiapkan organisasi.